


Market Dondurucularından Sonra Sıra Nerede? Uzmanlar Asansör ve Trafik Lambalarını İşaret Ediyor


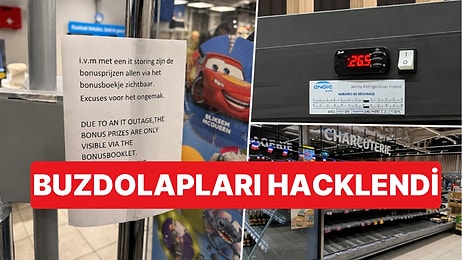
Avrupa'da süpermarket dondurucularını hedef alan siber saldırılar 2 Kasım'da Belçika, Lüksemburg, Estonya, Hollanda, İrlanda ve İsveç'teki market zincirlerine sıçradı. Saldırıyı hâlâ kimse üstlenmezken siber güvenlik uzmanları, sırada asansörlerin, kapı sistemlerinin ve trafik ışıklarının olabileceği uyarısında bulunuyor.
[Kaynak: Daily Mail, Euronews, Fortune]

Fransa'da 12 Ekim'de başlayan dondurucu saldırısı, yedi Avrupa ülkesindeki market zincirlerine yayıldı.
Euronews'in aktardığına göre 12 Ekim'de Fransa'da yaklaşık 500 ila 700 süpermarketin dondurucuları hacklendi ve sıcaklık 50 dereceye kadar çıkarıldı. Fortune'a göre aralarında yaklaşık 80 Carrefour, iki düzine kadar Monoprix ve 150 Intermarché mağazası vardı; Paris Savcılığı olayı 'büyük ölçekli' bir saldırı olarak nitelendirdi. Intermarché ve E.Leclerc'in toplam stok kaybı ise 270 bin euro civarında.
2 Kasım'da ise sıra Belçika, Lüksemburg, Estonya, Hollanda ve İrlanda'daydı. Insider Paper'a göre yalnızca Belçika ve Lüksemburg'da yaklaşık 40 Delhaize mağazası etkilendi. İsveç'te de bir mağaza yaşananları siber saldırıya bağladı; Stockholm'deki ICA Baronen'de elektriği kesilen dondurucuların içindeki ürünler çöpe gitti.
Şu ana kadar hiçbir grup saldırıları üstlenmedi, kamuya yansıyan bir fidye talebi de yok. Fransız yetkililer uluslararası aktörlerin parmağı olduğunu düşünüyor ancak resmî bir suçlama yapılmadı.
Uzmanlara göre dondurucular, hackerlar için hem ulaşılması kolay hem de zararı geri alınamayan bir hedef.
Siber güvenlik uzmanı Marta Rybczynska'ya göre saldırılarda finansal bir motivasyon görünmüyor; amaç kargaşa çıkarmak ya da yeni saldırılara zemin hazırlamak olabilir. Rybczynska, saldırı talimatlarının internette kolayca bulunabildiğini, bu yüzden bu cihazların 'kolay hedef' olduğunu söylüyor. Mağazaların kendilerini hedef olarak görmediğini, şimdi bu sistemleri korumaya başlamaları gerektiğini de ekliyor.
Critical Cyber'ın kurucusu Pavlina Pavlova ise Fransa'da vurulan kontrol cihazlarının çoğunun güvenlik güncellemesi almayan eski modeller olduğunu, açıkların 2025'ten beri bilindiğini vurguluyor. Fransız CERT'in uyarısında Danfoss, Copeland ve Dixell cihazlarının eski yazılımları sayılıyor.
Virginia Commonwealth Üniversitesi'nden Christopher Whyte, bozulan gıdanın geri döndürülemeyeceğine dikkat çekiyor. Pentagon'un ise Ağustos'ta Fort Irwin ve Holloman Hava Üssü gibi yerlerdeki askerî marketlerde yaşanan dondurucu arızalarını olası siber saldırı olarak incelediği bildirildi; bir hack ya da Fransa bağlantısı kanıtlanmış değil.
Listenin başında asansörler var: Kontrol sistemleri ele geçirilirse insanlar katlar arasında mahsur kalabilir.
Süpermarketlerde soğutma kontrolcülerinin yanı sıra bina yönetim sistemleri ve kapı erişim panelleri de aynı ağlar üzerinden uzaktan izleniyor. Uzmanlar bu yüzden asansör kontrol sistemlerinin de benzer bir saldırıya açık olabileceğini söylüyor.
Olası senaryoda hackerlar asansörleri katlar arasında durdurarak insanları içeride mahsur bırakabilir ya da yangın anında devreye giren tahliye modlarını devre dışı bırakabilir. Kapı sistemleri de aynı mantıkla kilitlenebilir veya açılabilir. Bunlar şimdilik belgelenmiş bir saldırı değil, uzmanların öne sürdüğü riskler.
Trafik ışıkları, su arıtma tesisleri ve elektrik şebekeleri de yazılım açıkları üzerinden hedef olabilecek sistemler arasında.
Daily Mail'in haberinde sıralanan sistemlerden biri de trafik ışıkları. Insider Paper'a göre uzmanlar, yazılım açıkları üzerinden su arıtma tesislerinin ve elektrik şebekelerinin de aksatılabileceğini belirtiyor.
Analistler saldırıların arkasında düşük maliyetli, inkâr edilmesi kolay jeopolitik bir sabotaj olduğundan şüpheleniyor; deniz altı kablolarının kesilmesi ve GPS karıştırma olayları da benzer örnekler olarak anılıyor. Rybczynska da devlet destekli bir grubun olabileceğini düşünüyor. Britanya'nın Ulusal Siber Güvenlik Merkezi (NCSC) ise kritik altyapıların, yapay zekâ destekli otomatik zararlı yazılım saldırılarında benzeri görülmemiş bir artışa hazırlanması gerektiği uyarısını yaptı.
Soğutması kapatılan veri merkezlerinde sunucular dakikalar içinde aşırı ısınıp yok olabilir.
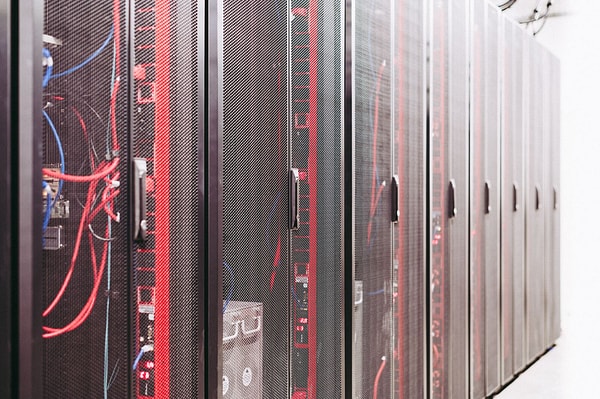
Veri merkezlerinde soğutma sistemi kapatıldığında sunucular dakikalar içinde ısınıp hasar görebiliyor. Hastanelerdeki ve ilaç şirketlerindeki dondurucular da listede: bunların bozulması aşılar ile kan stoklarının milyonlarca euroluk kaybı anlamına gelebilir.
Pavlova'ya göre yapay zekâ, sofistike saldırıların önündeki engeli düşürüyor ve bunları insanların yetişemeyeceği bir hızda otomatikleştirebiliyor; savunma tarafında yamaları bu hızda uygulamak ise darboğaz yaratıyor. Pavlova durumun iyileşmeden önce kötüleşmesini bekliyor.
Keşfet ile ziyaret ettiğin tüm kategorileri tek akışta gör!
 Test
 Gündem
 Magazin
 Video


Yorum Yazın