


Bu Yönteme Dikkat: Tek Bir Harfle Sahte Site Adresi Gerçeğinden Ayırt Edilemiyor


Sahte site dolandırıcılığında kullanılan sinsi bir yöntem, X'te yapılan basit bir deneyle yeniden gündeme geldi. Japon bir kullanıcı, gerçek amazon.com adresiyle sahte olanı alt alta yazdı. İkisi gözle bakıldığında birebir aynı görünüyor. Aralarındaki tek fark, sahte adreste bir harfin başka bir alfabeden gelmesi. Türkiye'den de bu paylaşıma dikkat çeken bir hesap, aynı yöntemin yerli markalar için de kullanılabileceğini hatırlatıp gelen linklere tıklanmaması gerektiğini yazdı. Dolandırıcılar bu sayede kimlik ve kart bilgilerini ele geçirmeyi hedefliyor.

Gerçek ve sahte amazon.com adresi arasındaki tek fark bir harf
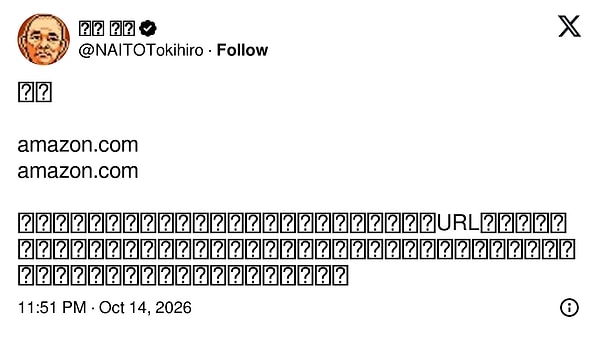
'Deney. amazon.com, amazon.com. Aşağıdaki gerçek olan, yukarıdaki ise oltalamada kullanılan sahte adres. Vay, bunları ayırt etmek mümkün değil. Bu yazıyı kopyalayıp bir metin editörüne yapıştırırsanız farkı görebilirsiniz.'
Deneyi paylaşan Tokihiro Naito, iki adresi alt alta yazdı. Sahte olanda 'a' harfi, bildiğimiz Latin alfabesindeki 'a' değil; Kiril (Rus) alfabesinden gelen ve ona çok benzeyen bir harf. Ekranda ikisi arasındaki farkı görmek neredeyse imkânsız.
Dolandırıcılar bu benzerlikten yararlanıyor. Gerçek markanın adına benzeyen bir adres alıp sahte bir site kuruyor, linki mesajla ya da e-postayla gönderiyor. Sayfa tasarımı da kopyalandığı için ziyaretçi kimlik, şifre ya da kart bilgisini girdiğinde bunlar doğrudan dolandırıcıya gidiyor.
Yerli markalar da aynı yöntemle taklit edilebilir
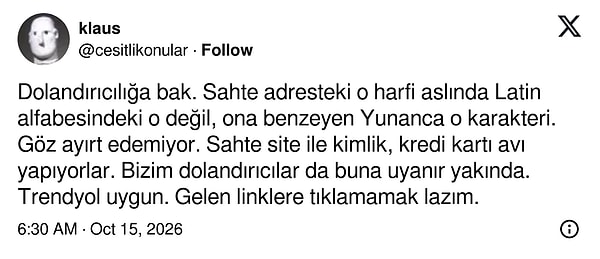
Paylaşıma dikkat çeken bir kullanıcı, yerli dolandırıcıların da bu yönteme yakında geçeceğini yazdı ve Trendyol'u örnek gösterdi. Gerçekten de adlarında 'e', 'o', 'y', 'a' gibi harfler bulunan markaların çoğu, bu harflerin görünüşte aynısı olan başka alfabe karşılıklarıyla taklit edilebiliyor. Hesabın uyarısı kısaydı: gelen linklere tıklamamak gerekiyor.
Bu tür sahte siteleri gerçeğinden ayıran görsel bir ipucu çoğu zaman yok. Tasarım birebir kopyalandığı için sayfa tanıdık geliyor, adres de ilk bakışta doğru görünüyor. Asıl tehlike burada: dikkatli biri bile fark etmeden kendi bilgilerini teslim edebiliyor.
Mesajdaki linke değil, uygulamaya ya da kendi yazdığınız adrese güvenin
En güvenli yol ise mesajla ya da e-postayla gelen linke hiç tıklamamak. Banka, kargo ya da alışveriş sitesine uygulamasından, kayıtlı yer iminden ya da adresi kendiniz yazarak girmek, sahte adrese düşme ihtimalini büyük ölçüde ortadan kaldırıyor.
Mesajda 'hesabınız kapanacak', 'paketiniz bekliyor' ya da 'ödemeniz başarısız oldu' gibi acele ettiren ifadeler varsa şüphelenmek de gerekiyor. Sahte siteler genellikle kişiye düşünmeye vakit bırakmayacak şekilde telaş yaşatıyor. Şifre ya da kart bilgisi istendiğinde bir adım geri çekilip siteyi başka yoldan açmak, çoğu zaman dolandırıcılığı daha başlamadan bitiriyor.
Keşfet ile ziyaret ettiğin tüm kategorileri tek akışta gör!
 Test
 Gündem
 Magazin
 Video
Bu içerikler de ilginizi çekebilir:



Yorum Yazın