


Zoom, CNN Ve HSBC Dahil 178 Kuruluşun Sitesine Zararlı Kod Yerleştirildi: Hedef Kredi Kartı Ve Kripto Para


Dünyanın en çok ziyaret edilen sitelerinden bazıları, kredi kartı bilgilerini ve kripto para transferlerini hedef alan büyük bir siber saldırıya uğradı. Güvenlik şirketi Report URI'nin tespitine göre Zoom, CNN, BBC, HSBC, Equifax, Salesforce, Fox News ve IKEA'nın aralarında bulunduğu 178 kuruluşun sitesinde zararlı kod bulundu. Saldırganlar şirketlerin kendi bilgisayar sistemlerine girmedi; hepsinin kullandığı web sitesi test platformu Optimizely'yi aracı yaptı. Saldırı 16 Kasım Pazartesi günü yaşandı.
Kaynak: Daily Mail, Gizmodo, The Next Web, Newsweek

Saldırganlar şirketlerin sistemine değil, hepsinin güvendiği Optimizely'ye sızdı.
Siteler, farklı sayfa tasarımlarını denemek için Optimizely'nin küçük bir kod parçasını yüklüyor. Saldırganlar platformun Experimentation hesabı kayıt akışındaki bir açığı kullanıp bazı müşteri projelerinin özel kod bölümüne zararlı JavaScript ekledi. Kod, sitelerin kendi dosyalarından değil Optimizely'nin sunucularından, gerçek yazılımla yan yana dağıtıldı. Ziyaretçinin bir bağlantıya tıklaması ya da bir şey indirmesi gerekmiyordu, sayfayı açmak yeterliydi.
Report URI araştırmacısı Scott Helme ve ekibi 1.611 Optimizely dosyasını taradı, bunların 188'inde zararlı kod buldu. Dosyalar 178 kuruluşa ait. Helme gerçek sayının daha yüksek olabileceğini düşünüyor. Listede Zoom, CNN, BBC, Fox News, NPR, HSBC'nin birçok ülkedeki kolu, Equifax, Salesforce, GitLab, Peacock, KLM, Virgin Media, Starbucks Canada, Mattel, Invisalign, ASPCA ve UNICEF USA da yer alıyor. İlk bulaşma, BBC'nin betiğinde 04.21'de (UTC) görüldü. BleepingComputer da Zoom, KLM, GitLab, BBC, CNN ve Salesforce sitelerinin zararlı yazılımı yüklediğini ya da yüklemeye çalıştığını bağımsız olarak doğruladı.
Kod, sitelerdeki formlara girilen kart numarasını, son kullanma tarihini ve güvenlik kodunu toplayacak şekilde yazılmıştı.
Zararlı yazılım, ziyaret edilen sayfalara girilen kredi kartı bilgilerini izliyordu. Bunun yanında ekran görüntüsü alabiliyor ve bazı tarayıcı çerezlerini toplayabiliyordu. Araştırmacılar Stripe ve Adyen gibi hizmetlerin siteden ayrı barındırdığı ödeme formlarının kart toplama özelliğinin dışında kaldığını belirtti.
Kaç kişinin kart bilgisinin çalındığı belli değil. Report URI ve StepSecurity de çalınan kart ya da çerez sayısını göremediklerini açıkladı. 16 Kasım'da etkilenen sitelerde kart bilgisi giren kullanıcıların hesap ekstrelerini kontrol etmesi öneriliyor.
Kripto para gönderenlerin cüzdan adresi sessizce saldırganın adresiyle değiştirildi.
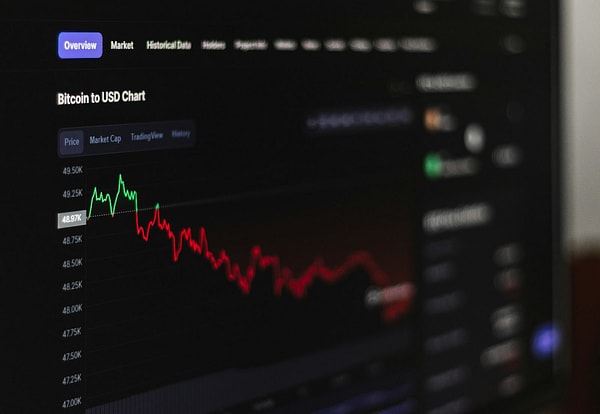
Kripto para ödemesi yapan biri normalde alıcının uzun cüzdan adresini kopyalayıp yapıştırır. Zararlı kod bu adresi gizlice saldırganların cüzdanıyla değiştirebiliyordu. Değiştirilmiş adresi yapıştırıp işlemi tamamlayan kişinin parası doğrudan suçluların eline geçiyordu.
Report URI, saldırganların cüzdanlarına yaklaşık 9 saat içinde 7.040 dolarlık kripto para geldiğini hesapladı. StepSecurity'nin tahmini ise yaklaşık 6.600 dolar. Tutar, saldırının ölçeğine göre küçük kaldı. Ancak o gün kripto transferi yapan herkesin paranın doğru adrese ulaşıp ulaşmadığını kontrol etmesi gerekiyor.
iPhone ve iPad'lerde ise eski yazılımlardaki açıkları kullanan saldırı araçları yüklenmeye çalışıldı.
Zararlı kod, Apple cihazlarında Coruna ve DarkSword adlı saldırı araçlarını yüklemeye çalıştı. Güvenlik firması Cynet bu aşamayı, gerçek bir cihazın başarıyla ele geçirilmesi değil, koşullu dağıtım olarak tanımladı. Şu ana kadar bir iPhone'un ele geçirildiğini bildiren araştırmacı yok. Yine de siteleri 16 Kasım'da ziyaret eden iPhone ve iPad kullanıcılarının yazılım güncellemelerini yüklemesi tavsiye ediliyor.
Optimizely, açığı kapattığını, zararlı kodu sildiğini, etkin oturumları sonlandırıp erişim anahtarlarını iptal ettiğini ve etkilenen müşterileri bilgilendirdiğini duyurdu. Report URI, izlediği tüm bulaşmış dosyaların Pazartesi 23.11'de (UTC) temizlendiğini, saldırganın ana sunucusunun da artık çalışmadığını söyledi. Salesforce önlem olarak Optimizely betiklerini devre dışı bıraktı ve olası bir veri erişimi tespit ederse müşterilerini bilgilendireceğini açıkladı. Saldırıdan etkilenen kullanıcı sayısını ise henüz kimse bilmiyor.
Keşfet ile ziyaret ettiğin tüm kategorileri tek akışta gör!
 Test
 Gündem
 Magazin
 Video



Yorum Yazın