


Marketlerdeki Buzdolabı Saldırılarının Ardından AB Siber Güvenlik Şefi Uyardı: "Yarın Router'lar Olabilir"


AB Siber Güvenlik Ajansı (ENISA) Direktörü Juhan Lepassaar, Avrupa'da en az 12 ülkede süpermarketlerin soğutma sistemlerini vuran saldırıların ardından uyardı: Sıradaki hedef router gibi evlerdeki bağlantılı cihazlar olabilir. AFP'ye konuşan Lepassaar, ajansın iki yılda bir yayımladığı AB siber güvenlik raporunu tanıttığı salı günü Brüksel'de 'Bugün buzdolaplarıydı, yarın router'lar olabilir' dedi.
Kaynak: AFP, Insider Paper

Ekim'den bu yana en az 12 Avrupa ülkesinde süpermarketlerin soğutma sistemleri hedef alındı.
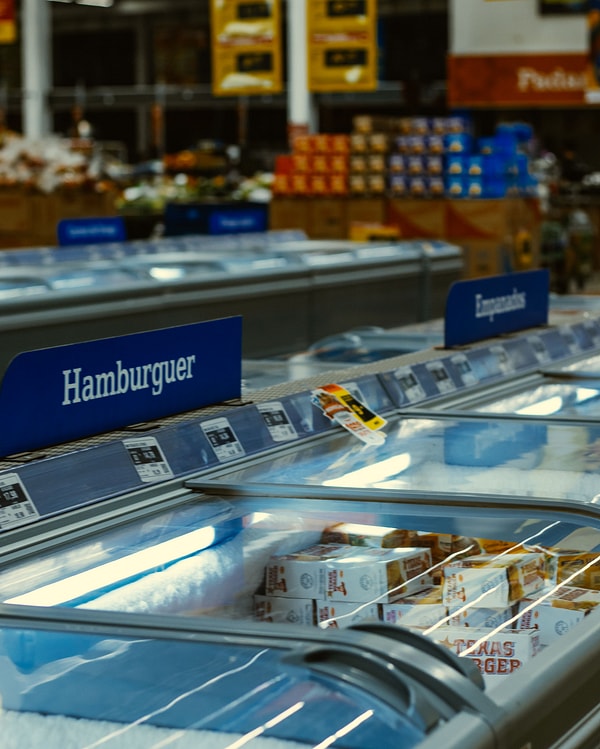
Fransa'da 11-12 Ekim'de yüzlerce süpermarketin soğutma sistemi saldırıya uğradı. Saldırganlar uzaktan yönetilen sistemlere girip buzdolabı ve dondurucuların sıcaklık ayarlarını değiştirdi; bazı sistemlerin 50 dereceye kadar ısındığı, birçok mağazanın bozulan gıdaları tümüyle çöpe attığı bildirildi. Etkilenenler arasında yaklaşık 300 Intermarché ve Netto mağazası ile Coopérative U'ya bağlı 100'den az market bulunuyor. Hedefte, güvenlik güncellemesi almayan eski Danfoss kontrolcüleri olduğu belirtildi.
2 Kasım'da yeni bir dalga geldi. Belçika, Lüksemburg, İsveç, İrlanda, Hollanda ve Estonya'da da markaların soğutma sistemleri hedef alındı. Aynı günlerde Fransa'da üç kan ve plazma depolama tesisinin soğutma ekipmanlarına yönelik saldırı da yaşandı; izleme sistemleri müdahaleyi fark edince ürünler güvenli alanlara taşındı ve yetkililer stokların zarar görmediğini açıkladı.
Lepassaar: "Bugün buzdolaplarıydı, yarın router'lar olabilir."
Lepassaar'ın mesajı tek bir cihaz türüyle sınırlı değil: Bağlantılı her ürün aynı riski taşıyor. Direktör, üreticilere de seslendi ve ürünlerin baştan, yani tasarım aşamasında güvenli yapılması gerektiğini vurguladı. 'Güvenlik sonradan akla gelen bir şey olmamalı ve olamaz' diyen Lepassaar, tüm olayların önlenebileceğini ama asıl sorunun bunun için yatırım yapmaya hazır olup olmadığımız olduğunu dile getirdi.
AB'nin Siber Dayanıklılık Yasası kapsamında üreticiler, ciddi olayları ve aktif olarak istismar edilen açıkları 11 Eylül 2026'dan beri bildirmek zorunda. Yasanın ana yükümlülükleri ise 11 Aralık 2027'de devreye girecek. Lepassaar'a göre AB'nin siber kuralları gelecek yıl tam anlamıyla yürürlüğe girecek.
Fransa saldırının arkasında İran'ı gösterdi, Lepassaar ise devlet destekli aktörlere dikkat çekti.
Fransa, pazartesi günü saldırılardan İran Devrim Muhafızları'nı (IRGC) sorumlu tuttu. Lepassaar bu iddiaya doğrudan yorum yapmadı; ancak İran ve Rusya bağlantılı 'devlet destekli aktörlerin' Avrupa'yı hedef aldığının bilindiğini, iki taraf arasında iş birliği olduğunu söyledi. Direktör, Çin ve Kuzey Kore'yi de Avrupa şirketlerini ve çıkarlarını hedef alan devlet destekli aktörler arasında andı.
ENISA, Avrupa Komisyonu, Europol'ün EC3 birimi, AB CSIRT Ağı ve EU-CyCLONe 4 Kasım'da ortak bir açıklama yayımlamıştı. Açıklamada kurumlar, etkilenen sistemlerde riski azaltmak için hemen harekete geçilmesini istemiş, saldırıların büyük olasılıkla sürdüğünü belirtmişti.
AB, ENISA'nın kadrosunu ve kaynaklarını ikiye katlamaya hazırlanıyor.
AB, ENISA'nın boyutunu ve kaynaklarını iki katına çıkarmayı planlıyor. Lepassaar bunun hiçbir zaman yeterli olmayacağını söyledi, ama 'iyi bir ilk adım' olarak nitelendirdi.
Direktörün çizdiği en kötü senaryoda ise sorun marketlerle sınırlı kalmıyor: Hastaneler, polis, itfaiye ve ulaşım hizmetlerinin aynı anda devre dışı kalması. Lepassaar'ın uyarısının ardından gözler, bağlantılı ev cihazlarının üreticilerinin 'tasarım gereği güvenlik' konusunda atacağı adımlara çevrildi.
Keşfet ile ziyaret ettiğin tüm kategorileri tek akışta gör!
 Test
 Gündem
 Magazin
 Video



Yorum Yazın